Documentation

Le guide de l'assistant qui lit et exploite vos comptes AWS, Azure, Google Cloud, OVHcloud, Scalingo et Scaleway en langage courant.

Sommaire

Introduction

Cette documentation s'adresse aux utilisateurs de CloudOps Move2Cloud, l'assistant multi-cloud développé par Move2Cloud. Vous connectez vos comptes cloud, puis vous demandez en langage courant : l'assistant lit vos comptes Amazon Web Services (AWS), Microsoft Azure, Google Cloud, OVHcloud, Scalingo et Scaleway pour répondre, et prépare les modifications que vous demandez sous la forme d'un plan qui ne s'exécute qu'une fois confirmé par vous.

Il est fait pour ceux qui exploitent une infrastructure cloud, seuls ou en équipe : chaque organisation partage ses comptes cloud, donne un rôle à chaque membre et travaille sur un seul abonnement.

CloudOps Move2Cloud est issu de la recherche et développement de Move2Cloud, engagée en 2024. Ces travaux ont valu à Move2Cloud le statut de Jeune Entreprise Innovante (JEI), confirmé par l'État pour 2024 et 2025. Le statut JEI · Le projet CloudOps Move2Cloud

Fonctions clés

Une conversation par compte cloud

Interrogez vos comptes AWS, Azure, Google Cloud, OVHcloud, Scalingo et Scaleway en langage courant. Chaque conversation est liée à un compte ; vous pouvez joindre des images et des fichiers texte à une question.

Un accès délégué et sécurisé

Connectez vos comptes cloud avec des permissions limitées, sans partager vos identifiants principaux, dans le respect des bonnes pratiques de sécurité.

Les modifications sous forme de plans

Créez, modifiez ou supprimez des ressources en le demandant. L'assistant montre d'abord les étapes exactes, ne les exécute qu'une fois confirmées, puis relit le résultat pour vous dire ce qui s'est réellement passé.

Équipes, rôles et formules

Invitez vos collègues dans votre organisation en lecture seule, comme opérateur ou comme administrateur. Les comptes cloud et l'allocation mensuelle de tokens de votre abonnement sont communs à toute l'équipe.

Bibliothèque de questions

Les questions que votre équipe pose souvent, gardées pour tous par les administrateurs, et celles de chaque membre ; l'assistant en suggère d'après ce qu'un compte contient vraiment. Un clic pose une question, trois peuvent être épinglées dans le menu.

Validations et journal

Un administrateur peut exiger sa validation avant qu'un changement d'un opérateur ne s'exécute, ou seulement avant une suppression. Chaque changement exécuté est gardé dans le journal, avec qui l'a confirmé et ce qui s'est passé, résumé et exportable en CSV ou PDF.

Les fournisseurs cloud et l'accès qu'ils demandent

Move2Cloud ne lit et n'agit sur chaque compte cloud qu'à travers un accès que vous créez et dont vous gardez la maîtrise : vous choisissez les droits, et retirer l'accès le coupe aussitôt.

Amazon Web Services (AWS)

Laisser l'assistant lire votre compte AWS, et appliquer les modifications que vous confirmez, par un rôle créé dans ce compte.

Un rôle créé par une pile CloudFormation : aucune clé d'accès n'est créée ni conservée. Des identifiants STS temporaires restent possibles pour un essai.
  • La pile crée un seul rôle, M2cChatbotRole. Seule la plateforme Move2Cloud peut l'utiliser, et seulement pour votre propre compte ici (identifiant externe).
  • Vous décidez des droits : le rôle reçoit les politiques IAM que vous listez, par exemple ReadOnlyAccess pour seulement consulter, PowerUserAccess pour agir sur tous les services sans gérer IAM, ou des politiques plus étroites comme AmazonEC2FullAccess ou une politique à vous. Chaque modification demande toujours votre confirmation dans la conversation.
  • Pour changer les droits, mettez la pile à jour avec d'autres politiques. Pour retirer l'accès, supprimez la pile.
Microsoft Azure

Laisser l'assistant lire vos abonnements Azure, et appliquer les modifications que vous confirmez, avec les rôles que vous choisissez.

L'application CloudOps Move2Cloud : vous l'autorisez dans votre annuaire et lui donnez des rôles. Aucune application ni secret à créer. Votre propre application reste possible.
  • L'application ne reçoit que les rôles que vous déployez, sur les abonnements que vous choisissez. Retirer une attribution de rôle, ou supprimer l'application de vos applications d'entreprise, coupe l'accès aussitôt.
  • Un profil par domaine (machines virtuelles, réseau…) n'inclut pas la lecture du reste de l'abonnement : gardez Lecture seule coché avec lui.
  • Azure met de quelques secondes à plusieurs minutes à prendre un rôle en compte. Si aucun abonnement n'est trouvé à l'enregistrement, utilisez Vérifier la connexion dans le menu du compte un peu plus tard.
  • Un abonnement créé avec un compte Microsoft personnel (outlook.com, live.com...) : Microsoft refuse ce compte sur la connexion des organisations. Dans l'assistant, cliquez sur le lien pour les comptes personnels et indiquez l'ID de votre annuaire (portail Azure, Microsoft Entra ID, Vue d'ensemble, ID de locataire) : l'autorisation passe alors par votre propre annuaire.
  • Avec votre propre application : créez une inscription d'application et un secret client, donnez-lui les rôles, puis collez l'ID de l'annuaire, l'ID de l'application, le secret et les abonnements.

Google Cloud

Permettre à l'assistant de lire un projet Google Cloud, et d'appliquer les changements que vous confirmez, en tant que compte de service que Move2Cloud garde pour vous et auquel vous donnez des rôles.

Le compte de service Move2Cloud : vous lui donnez des rôles sur votre projet, et aucune clé n'est créée. Une clé de votre propre compte de service reste possible si votre organisation l'exige.
  • Aucune clé n'existe de votre côté : rien à conserver, renouveler ou laisser fuiter. Seule la plateforme Move2Cloud peut agir en tant que ce compte de service, et seulement pour vous : un autre client de Move2Cloud ne peut pas s'en servir, même en connaissant son adresse.
  • L'assistant peut faire ce que permettent les rôles que vous avez donnés, et rien de plus. Évitez Propriétaire ; chaque changement demande toujours votre confirmation dans la conversation.
  • Une API non activée dans le projet (Cloud SQL, Kubernetes Engine…) répond par un refus que l'assistant rapporte tel quel : activez-la dans la console Google Cloud.
  • Rôle refusé avec « one or more users named in the policy do not belong to a permitted customer » : votre organisation n'autorise les rôles que pour ses propres domaines (la règle iam.allowedPolicyMemberDomains). Un administrateur de l'organisation ajoute l'ID client de Move2Cloud, affiché dans le formulaire, aux valeurs qu'elle autorise.
  • Si votre organisation exige plutôt une clé de son propre compte de service : choisissez Clé de votre propre compte de service, créez un compte de service dans le projet avec les rôles choisis, créez une de ses clés JSON (Clés, Ajouter une clé, Créer une clé, JSON), puis choisissez ce fichier dans le formulaire.
  • Pour retirer l'accès, retirez les rôles du compte de service dans IAM et administration, IAM (ou supprimez la clé de votre propre compte de service), puis supprimez le compte ici.

OVHcloud

Laisser l'assistant lire un projet Public Cloud OVHcloud, et appliquer les modifications que vous confirmez, avec des clés d'API que vous créez pour lui.

Une clé d'application, son secret et une clé de consommateur, limités au projet Public Cloud.
  • Créez des clés pour Move2Cloud seulement : l'assistant peut faire ce que la clé de consommateur permet, et rien de plus.
  • Un compte couvre un projet. Ajoutez le compte une seconde fois pour un autre projet.
  • Pour retirer l'accès, supprimez les clés dans l'espace client OVHcloud, puis retirez le compte ici.

Scalingo

Connecter un compte Scalingo pour que Move2Cloud puisse consulter vos applications, addons et déploiements, et exécuter les opérations que vous approuvez.

Un jeton d'API dédié, créé pour Move2Cloud seulement, que vous pouvez révoquer à tout moment.
  • Un jeton donne accès à tout ce que son propriétaire peut atteindre : créez-le depuis un compte limité aux applications que Move2Cloud doit gérer.
  • Un compte couvre une région. Ajoutez le compte une seconde fois pour les applications de l'autre région.
  • Pour couper l'accès, révoquez le jeton dans le tableau de bord Scalingo, puis retirez le compte ici.

Scaleway

Laisser l'assistant lire un projet Scaleway, et appliquer les modifications que vous confirmez, avec une clé d'API que vous créez pour lui.

Une application IAM dédiée à Move2Cloud, avec une politique limitée au projet, et l'une de ses clés d'API.
  • L'assistant peut faire ce que la politique de la clé permet, et rien de plus ; chaque modification demande toujours votre confirmation dans la conversation.
  • Object Storage n'est pas accessible : l'assistant ne lit ni les buckets ni leurs objets. La valeur d'un secret de Secret Manager n'est jamais lue non plus.
  • Un compte couvre un projet. Ajoutez le compte une seconde fois pour un autre projet.
  • Pour retirer l'accès, supprimez la clé d'API ou l'application dans Scaleway, puis retirez le compte ici.

La mise en place pas à pas de chaque fournisseur est dans « Comment faire », dans la console. Ouvrir « Comment faire »

Sécurité et permissions

Move2Cloud applique le principe du moindre privilège :

  • Accès délégué uniquement

    Nous n'accédons qu'aux ressources explicitement déléguées par des rôles ou des principaux de service : votre environnement cloud reste sous contrôle.

  • Des rôles dans votre équipe

    Un membre en lecture seule peut poser des questions, mais aucune modification n'est préparée ni exécutée pour lui ; un opérateur prépare et exécute des modifications ; un administrateur gère en plus l'équipe et ses comptes cloud.

  • Relecture des commandes avant exécution

    Les commandes cloud sont préparées sous forme de plans à relire, avec leurs signaux de risque, leurs avertissements et les confirmations requises avant toute exécution sensible.

  • Vous gardez le contrôle

    Vous pouvez révoquer les permissions à tout moment dans vos comptes cloud : l'autorité finale reste toujours la vôtre.

Une application souveraine

CloudOps Move2Cloud et ses données sont hébergés en France, chez des prestataires français et européens.

  • Application et données en France

    La console, ses services, les bases de données et leurs sauvegardes fonctionnent chez Scalingo, hébergeur français, dans sa région de Paris. La connexion est assurée par le service d'identité de Move2Cloud, hébergé au même endroit.

  • Fichiers et e-mails en France

    Les fichiers et images joints aux conversations sont stockés chez Scaleway, à Paris, et les e-mails du service partent de là.

  • Facturation et paiement en Europe

    Les factures sont émises en France et les paiements sont assurés par un prestataire européen. Move2Cloud ne conserve ni numéro de carte ni IBAN.

  • Sur les clouds publics, uniquement de quoi relier votre compte

    Pour un client sur AWS, Move2Cloud ne garde sur AWS que le modèle CloudFormation qui crée le rôle, et l'identité technique qui l'utilise. Pour Azure, seulement l'application que vous autorisez dans votre annuaire. Pour Google Cloud, dans son propre projet, le compte de service auquel vous donnez des rôles. Aucune donnée client n'est stockée sur ces clouds.

Bonnes pratiques de sécurité

Revue régulière des permissions

Relisez régulièrement les permissions accordées à Move2Cloud pour vérifier qu'elles correspondent à vos politiques et exigences de sécurité.

Authentification multifacteur

Activez l'authentification multifacteur pour tous les utilisateurs de la plateforme Move2Cloud : une protection supplémentaire pour votre compte.

Historique des conversations

Chaque conversation garde ses questions, les plans proposés et ce qu'il en est advenu. Relisez-les pour voir ce qui a été demandé à chaque compte cloud, et par vous seul : les conversations ne sont pas partagées.

Stockage sécurisé des identifiants

Tous les identifiants et secrets sont chiffrés au repos et en transit, selon les protocoles de chiffrement standards du secteur.

Vos données

Comment Move2Cloud traite les données des utilisateurs

Move2Cloud conserve ce dont l'assistant a besoin pour fonctionner : qui vous êtes, votre organisation, l'accès que vous donnez à vos comptes cloud, vos conversations et le décompte de votre usage. Ceci est un résumé ; la politique de confidentialité fait référence.

Lire la politique de confidentialité

Votre compte et votre organisation

Votre adresse e-mail et votre nom, votre organisation et ses membres, son abonnement et ses factures. Votre mot de passe et la connexion en deux étapes sont tenus par le service d'identité de Move2Cloud, le mot de passe seulement sous forme d'empreinte.

Accès à vos comptes cloud

Les clés et autorisations que vous donnez sont chiffrées avant d'être enregistrées et ne sont plus jamais affichées. Elles servent uniquement à lire le compte pour vos questions et à exécuter les modifications que vous confirmez. Retirer un compte cloud les supprime.

Conversations et usage

Vos messages, les fichiers que vous joignez, les réponses et les plans sont conservés pour que vous puissiez reprendre une conversation, avec les tokens utilisés par chaque réponse. Vos notifications sont conservées 90 jours.

Télécharger et supprimer

Depuis Mes données, téléchargez en un fichier tout ce qui est conservé sur vous, ou supprimez votre compte : vos conversations et leurs fichiers disparaissent avec lui, ainsi qu'une organisation dont vous êtes le seul membre, avec ses comptes cloud. Les factures sont conservées pendant la durée imposée par la loi.

Ce que vous maîtrisez

  • Votre nom, votre mot de passe et la connexion en deux étapes se modifient depuis votre profil.
  • Un administrateur de l'organisation ajoute, vérifie, met à jour ou retire ses comptes cloud depuis Paramètres → Comptes cloud.
  • Vos conversations se relisent et se suppriment depuis l'Historique ; en supprimer une supprime ses messages et ses fichiers joints.
  • Votre compte peut être désactivé ou supprimé depuis votre profil. Pour toute autre demande sur vos données, écrivez à contact@move2cloud.fr.

Ce à quoi Move2Cloud s'engage

  • Vos données ne sont ni vendues ni utilisées à des fins publicitaires.
  • Les échanges sont chiffrés (HTTPS) et les identifiants cloud sont chiffrés en base de données.
  • Le service et ses bases de données sont hébergés en France ; les fichiers joints sont stockés en France.
  • Un compte cloud connecté n'est jamais utilisé en dehors de vos conversations et des modifications que vous confirmez. L'administration de la plateforme n'affiche ni vos identifiants ni le contenu de vos conversations.

Abonnement et facturation

Le produit s'utilise sur abonnement : celui du propriétaire de l'organisation, partagé par son équipe. Les prix sont hors taxes et par mois.

Les offres

Standard

29 € HT / mois

Pour une personne qui exploite quelques comptes cloud.

  • 1 membre
  • 2 comptes cloud
  • 3M de tokens par mois
  • Les six fournisseurs cloud
  • Modifications préparées en plans, exécutées une fois confirmées
Créer un compte
Recommandée

Pro

99 € HT / mois

Pour une équipe qui partage ses comptes cloud.

  • 5 membres, propriétaire compris
  • 10 comptes cloud
  • 15M de tokens par mois, pour toute l'équipe
  • Rôles : administrateur, opérateur, lecture seule
  • Un compte cloud partagé avec l'équipe, ou réservé à ses administrateurs
Créer un compte

Entreprise

399 € HT / mois

puis 25 € par membre au-delà de 10

Pour les organisations qui ont beaucoup de comptes et de personnes.

  • 10 membres inclus, propriétaire compris
  • 20 comptes cloud
  • 50M de tokens par mois, pour toute l'équipe
  • Rôles : administrateur, opérateur, lecture seule
  • Un compte cloud partagé avec l'équipe, ou réservé à ses administrateurs
Nous contacter

Comparer les offres

Standard29 €Pro99 €Entreprise399 €
Ce que vous exploitez
Comptes cloud connectés21020
Tokens par mois, pour toute l'équipe3M15M50M
AWS, Azure, Google Cloud, OVHcloud, Scalingo et ScalewayInclusInclusInclus
Questions en langage courant, avec une réponse lue dans le compte lui-mêmeInclusInclusInclus
Modifications préparées en plan, exécuté une fois confirmé par vousInclusInclusInclus
Images et fichiers texte joints à une questionInclusInclusInclus
Historique de vos conversationsInclusInclusInclus
Travailler à plusieurs
Équipe, propriétaire compris1510 incluses
Rôles : administrateur, opérateur, lecture seuleNon inclusInclusInclus
Un compte cloud partagé avec l'équipe, ou réservé à ses administrateursNon inclusInclusInclus
Membres supplémentairesNon inclusNon inclus25 € HT par mois chacun
Facturation et accompagnement
Factures dans la console, payées en ligne par carte, prélèvement SEPA ou PayPalInclusInclusInclus
Interface en français et en anglaisInclusInclusInclus
Support par e-mailInclusInclusInclus
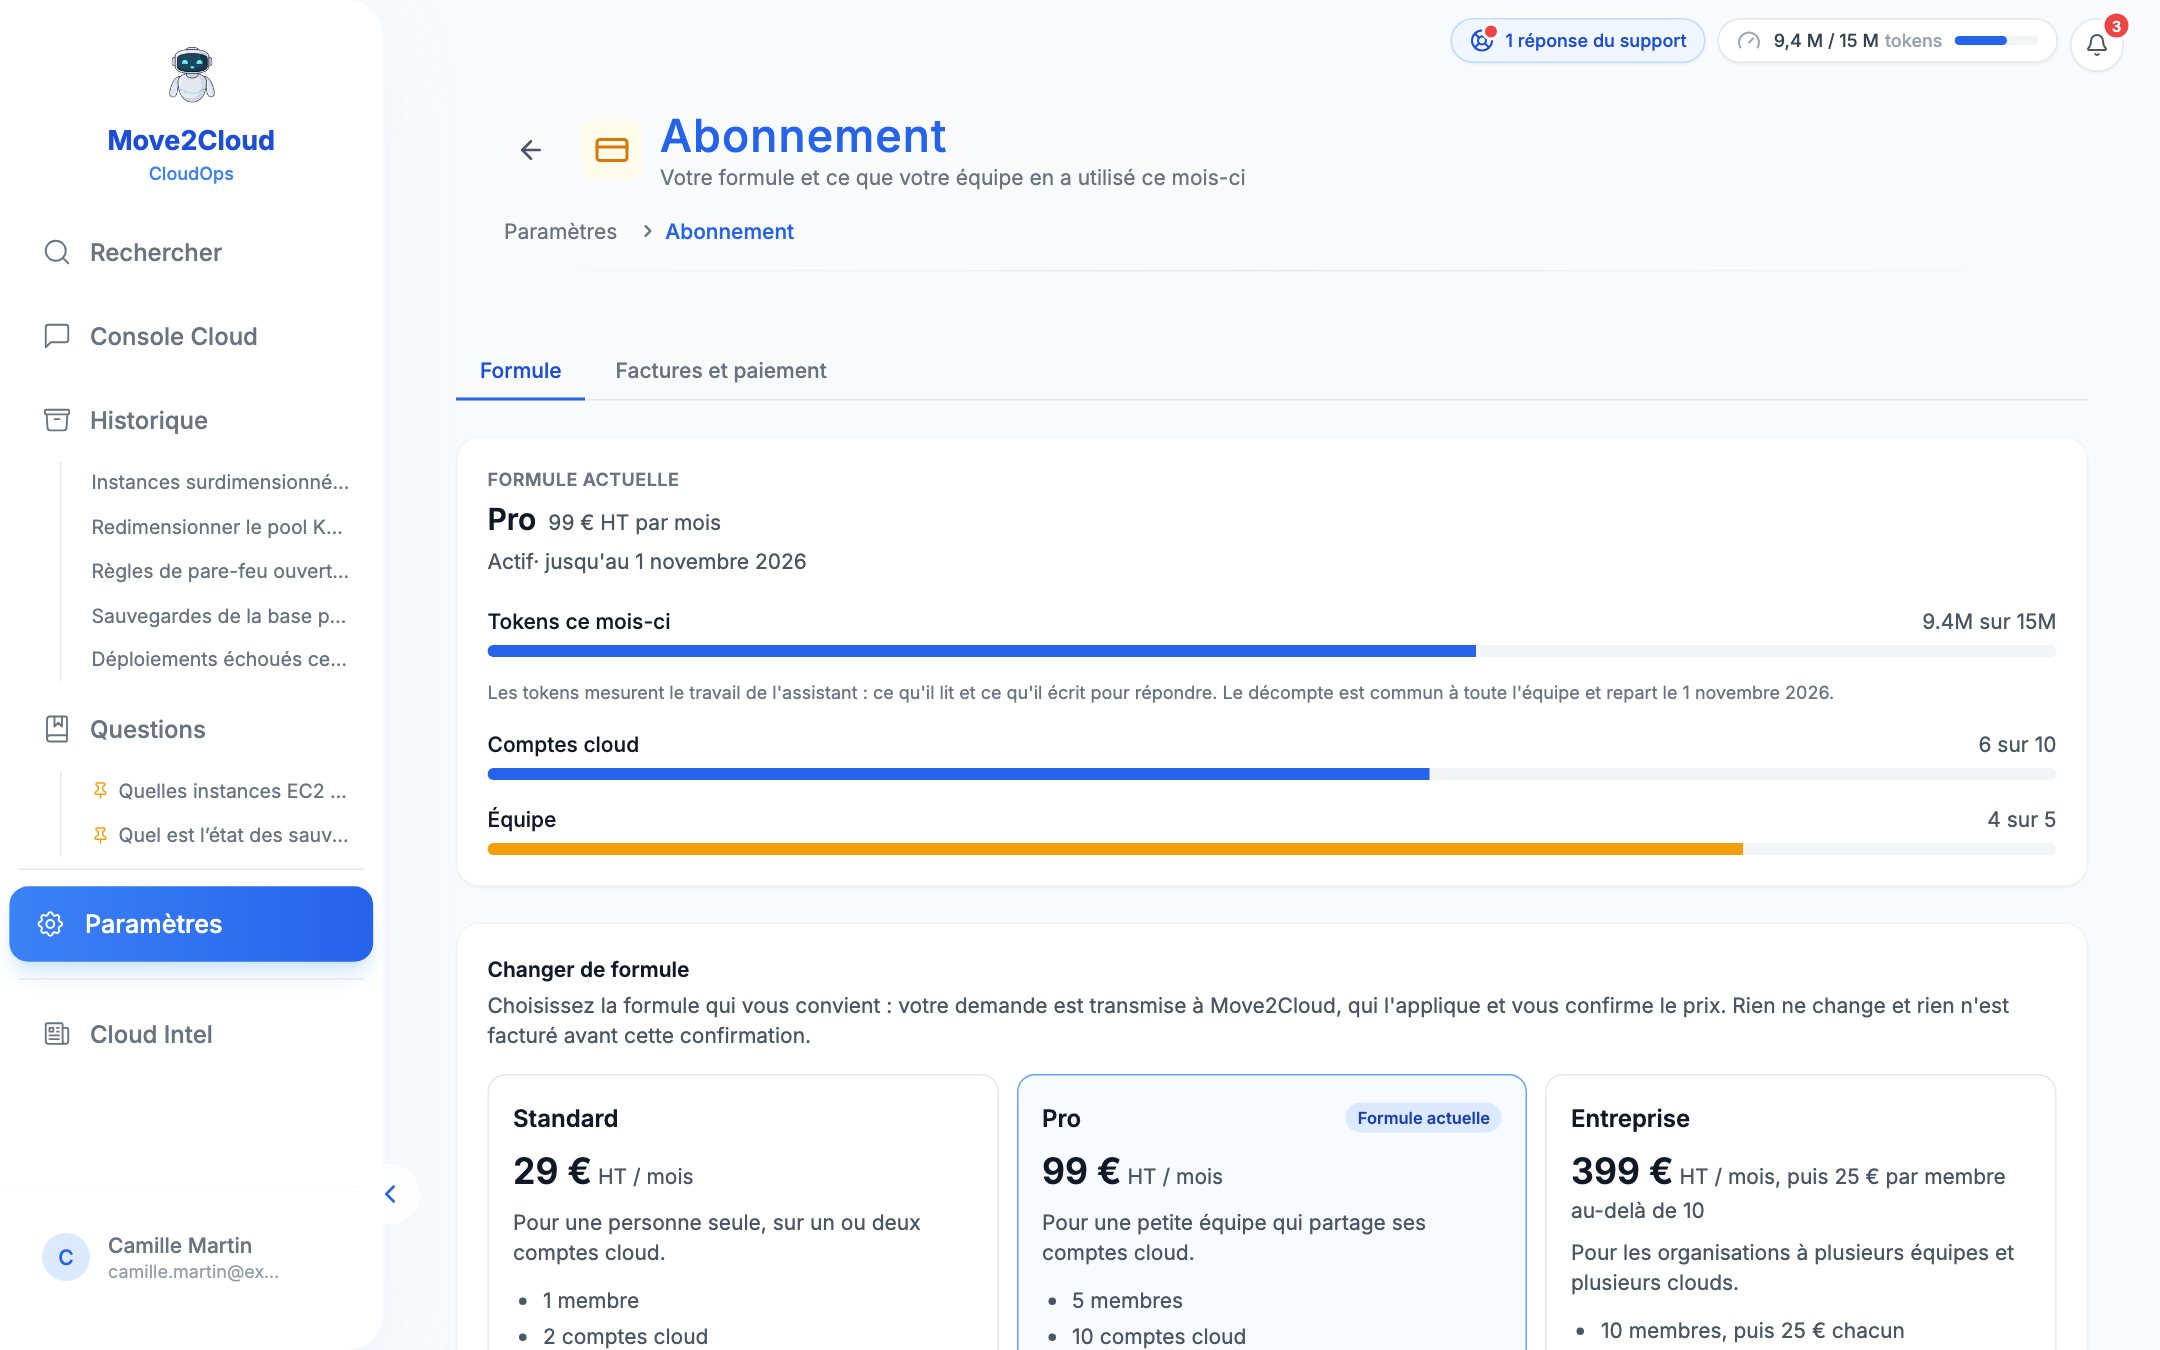
Paramètres → Abonnement : la formule en cours, ce que l'équipe en a utilisé, et la demande d'une autre formule.
Paramètres → Abonnement : la formule en cours, ce que l'équipe en a utilisé, et la demande d'une autre formule. (données d'exemple)

Tokens

Les tokens mesurent le travail de l'assistant : ce qu'il lit et ce qu'il écrit pour répondre. Chaque plan en comprend un nombre par mois calendaire, partagé par toute l'équipe. Le compteur en haut à droite et Paramètres → Abonnement montrent ce qui a été utilisé ; à partir de 80 %, le compteur prévient. Une fois l'allocation épuisée, les questions sont refusées jusqu'au mois suivant ou jusqu'à une recharge : demandez-la par une demande de support de type Facturation.

Essai

Un essai dure 14 jours avec 500k tokens, pour 1 membre et deux comptes cloud. Il est ouvert par Move2Cloud sur demande.

Changer de formule

Un administrateur de l'organisation demande une autre formule depuis Paramètres → Abonnement. La demande est transmise à Move2Cloud, qui l'applique et confirme le prix : rien ne change et rien n'est facturé avant cette confirmation. Une demande peut être reprise tant qu'elle est en attente.

Factures et paiement

Vos factures sont listées dans Paramètres → Abonnement, avec leur document. Le propriétaire de l'organisation peut enregistrer une carte bancaire, un prélèvement SEPA ou un compte PayPal : les factures émises ensuite sont alors prélevées à leur échéance, après un préavis par e-mail d'au moins 3 jours. Une facture peut aussi être payée à l'unité, en ligne.

Qui détient votre moyen de paiement

Le paiement est assuré par Mollie, prestataire européen. Move2Cloud ne conserve ni numéro de carte ni IBAN : seulement de quoi l'afficher, comme « Visa •••• 4242 ». Retirer le moyen de paiement arrête le prélèvement automatique.

Documentation — CloudOps Move2Cloud